
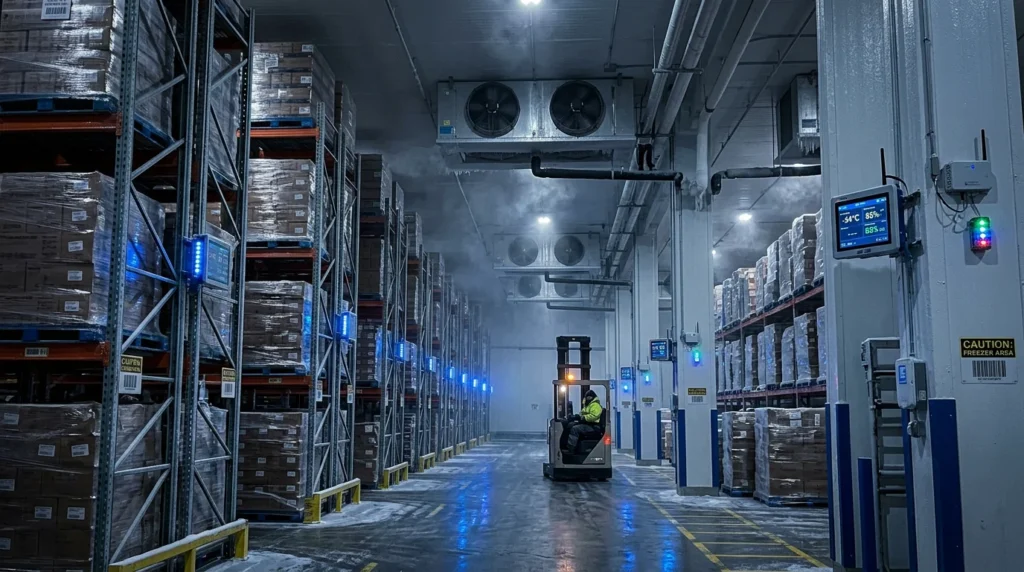
欧州の食品スーパー数百店舗やフランス血液保管施設で、ネットワーク接続された冷却設備の制御機器が不正操作され、庫内温度が摂氏50度まで引き上げられて物資が腐敗する被害が2026年10月から11月にかけて発生しました。日本国内でも2026年7月にニチレイロジグループで基幹システム停止による冷蔵倉庫機能の麻痺が生じており、IoT化が進む低温物流インフラの遠隔制御機器(OT)防護は喫緊の課題となっています。
欧州のコールドチェーンを襲う冷却制御機器への不正侵入と物理被害
欧州において食品や医薬品を低温管理するコールドチェーンの物理インフラそのものを破壊するサイバー攻撃が相次ぎ、米国でも軍基地の冷凍庫異常についてサイバー攻撃の疑いで調査が進められています。従来のデータ漏洩や情報システムの暗号化にとどまらず、冷凍機やショーケースの温度設定を遠隔から強制変更し、生鮮食品や血液製剤を意図的に腐敗・破損させる実害が顕在化しました。
欧州12カ国におよぶ同時多発攻撃の時系列と被害規模
2026年秋、フランス、ベルギー、オランダ、スウェーデンなど少なくとも12カ国で、小売チェーンや重要医療施設の冷却管理システムに対する広域攻撃が観測されました。パリ検察当局の調査によると、被害店舗数はフランス国内だけでも約700拠点にのぼり、推計損失額はフランス全体で数千万ユーロ(数十億〜百数十億円規模)に達する可能性があると見積もられています。
| 発生時期 | 主な対象地域・施設 | 標的となった設備・機器 | 被害内容と影響 |
|---|---|---|---|
| 2026年8月下旬 | 米国(陸・海・空軍の少なくとも6基地) | 基地内売店の業務用冷凍設備 | 夜間に霜取り運転へ切り替わり、備蓄食品が大量廃棄 |
| 2026年10月10〜11日 | フランス(Carrefour、Intermarché等) | 小売店舗の冷却制御コントローラー | 異常昇温や一部機器の過熱による火災・スプリンクラー作動 |
| 2026年11月1〜2日 | フランス(EFS血液保管拠点3カ所) | 血漿・血小板保管用の冷却システム | 設定温度が-30℃から最大110℃へ改ざんされ保管品毀損 |
| 2026年11月1〜2日 | ベルギー(76店)、オランダ(17店)他 | スーパーマーケットの冷凍冷蔵設備 | 夜間の設定温度急上昇により冷凍・生鮮食品が広範囲に腐敗 |
2026年11月4日には、欧州連合サイバーセキュリティ機関(ENISA)、欧州委員会、欧州刑事警察機構(ユーロポール)が共同声明を発表し、重要インフラ事業者および冷却設備サプライヤーに対して脆弱性への緊急対応を要請する事態へと発展しました。
EUサイバーレジリエンス法(CRA)の施行と法的責任の追及
欧州では、デジタル要素を備えた製品に対してセキュリティ要件を義務付ける「EUサイバーレジリエンス法(CRA)」の段階的適用が始まっています。2026年9月11日からは、製品メーカーに対して悪用が確認された脆弱性や重大なセキュリティインシデントの公的報告が先行して義務化されました。
さらに、製造物責任指令(PLD)の改定により、メーカーが自社の管理下にあるセキュリティアップデートの提供を怠った場合、製品そのものに欠陥があったとみなされる法的枠組みが整備されつつあります。冷却設備を供給するハードウェアベンダーやシステムインテグレーターは、制御機器の初期パスワード運用やインターネット直接露出の放置に対し、多額の賠償リスクと法的責任を問われる局面に入っています。
参考記事: 【海外事例】コールドチェーンのサイバー脅威|制御システムの脆弱性と米欧の防衛策
標的となった制御システム(OT)の脆弱性と攻撃の手口
今回の一連の事案において攻撃者が悪用したのは、食品スーパーや物流倉庫の冷ケース、冷凍機を一元管理する産業用制御機器(OTコントローラー)でした。
露出した2,700台以上のDanfoss・Copeland製ユニット
被害の調査において、産業用冷凍冷蔵コントローラーであるDanfoss製の「AK-SM/AK-SCシリーズ」や、Copeland/Dixell製の「XWEBユニット」などが攻撃の対象となったことが特定されています。
フランスの国家サイバーセキュリティ機関(CERT-FR)は以前から、これらの機器をパブリックなインターネットから直接アクセス可能な状態に置かないよう警告を発していました。しかし、店舗ごとの遠隔メンテナンスや温度監視の利便性を優先した結果、パスワードの不備や安全なVPN(仮想プライベートネットワーク)を経由しない設定のまま、2,765台を超えるDanfoss製システムがインターネット上に露出していた実態が報告されています。
遠隔操作による「温度の武器化」と物理的二次被害
侵入した攻撃者は、管理画面の認証を突破した後、夜間の無人時間帯を狙ってクーリングシステムのパラメータを書き換えました。冷凍冷蔵ケースの霜取りヒーターを強制稼働させたり、目標設定温度を本来のマイナス帯から摂氏50度、極端な事例では摂氏110度まで引き上げたりするコマンドが送信されました。
この操作により、以下の多角的な実害が発生しています。
- 生鮮肉、鮮魚、乳製品、冷凍食品の融解と細菌増殖による即時廃棄
- 霜取りヒーターの連続過熱による発火と、スプリンクラー作動に伴う店舗設備の浸水損害
- 血液製剤(血漿・血小板など)の変性による医療用備蓄の喪失
- 設備の過負荷停止によるコンプレッサーの物理破損と交換部品調達に伴う復旧長期化
侵入経路は情報系システム(IT)のマルウェア感染ではなく、外部ネットワークと直接結ばれていた制御系(OT)ポートへの直接アクセスでした。攻撃者がデータ暗号化による身代金要求を行う前に、物理設備の稼働パラメータを破壊する「OT妨害工作」が成立した点に特徴があります。
参考記事: サイバーセキュリティとは?物流現場を守る基礎知識と最新対策完全ガイド
先進事例:Danfossの対応とOTセキュリティ専門企業の防護網
広域にわたる冷却妨害を受け、機器サプライヤーやサプライチェーン各社は、運用プロトコルと防護体制の抜本的改定を進めています。
Danfossが推奨する「公衆網直接アクセスの全廃」
機器が攻撃対象となったDanfossは、被害を受けた小売企業や医療機関と連携し、事後対応にあたりました。同社は顧客企業に対し、冷却制御コントローラーのパブリックIPアドレス運用を直ちに停止し、インターネットから直接到達できる経路を遮断する措置を強く勧告しています。
具体的な技術的推奨項目として、外部からのアクセスには多要素認証(MFA)を備えた産業用ルーターおよびVPN経由の暗号化トンネルを必須とすること、保守ベンダーが設定したデフォルトの管理者認証情報を即座に更新すること、遠隔からの温度変更可能範囲に物理的なリミッター(上限温度ガード)を設定することが提示されました。
ClarotyやDragosによる異常通信のリアルタイム検知
コールドチェーン先進拠点では、米ClarotyやDragos、Nozomi Networksなどの産業用サイバーセキュリティプラットフォームを導入し、制御ネットワークの監視を自動化する動きが進んでいます。
これらのソリューションは、冷蔵倉庫や店舗バックヤード内のPLC(プログラマブルロジックコントローラ)と温度コントローラー間を流れる通信プロトコル(Modbus、BACnetなど)を常時解析します。「通常業務で発生しない深夜帯の急激な温度設定値変更コマンド」や「不審な外部IPアドレスからの書き込みパケット」を検知した瞬間に、コントローラーへの制御指示を自動遮断し、現場の物理スイッチによる強制ローカル運転へ切り替える仕組みを構築しています。
参考記事: コールドチェーンとは?仕組み・メリットと現場のDX実装ポイントを徹底解説
日本のコールドチェーンへの示唆と現場が着手すべきOT多層防御
欧州スーパーマーケットや血液保管施設での被害は、日本の食品スーパー、医薬品卸、冷凍冷蔵倉庫事業者にとっても対岸の火事ではありません。国内でも冷蔵倉庫の自動化や店舗ショーケースの遠隔省エネ制御が進んでおり、外部接続された制御機器のセキュリティ統制が遅れれば、同様の物理的サプライチェーン遮断に直面します。
日本の低温物流網が抱えるOTネットワークの盲点
日本の冷凍冷蔵倉庫やスーパーマーケットの現場では、電気代高騰への対策として、冷凍機のデマンド制御や遠隔監視サービスを導入する企業が急増しています。しかし、その多くは以下のような運用上の脆弱性を抱えています。
- 遠隔保守を行う設備工事業者や機器メーカーのサービスマンが、独自に設置した通信ルーター経由で公衆網へ開放されている(シャドーOTの存在)
- 冷凍冷蔵倉庫の設備更新サイクルが15〜20年と長く、セキュリティパッチの提供が終了した旧型OSやファームウェアがそのまま稼働している
- 本社のIT部門が倉庫や店舗のPC・サーバーは管理しているものの、冷却機やチラーの制御盤(PLC・通信ユニット)は施設管理部門・外部委託先に任されており、セキュリティ監視の管轄外となっている
2026年7月のニチレイロジグループでのシステム障害や、同年10月の日水物流における外部クラウド障害では、基幹システム停止に伴い出入荷機能が麻痺し、店頭での商品欠品を引き起こしました。これらに加え、制御盤そのものが遠隔操作されて庫内温度が50℃まで上昇する事態が発生すれば、預かり貨物の全損や巨額の損害賠償責任、さらにはアンモニア冷媒設備等の過熱・安全弁作動による重大事故を招く危険があります。
参考記事: ニチレイや佐川7万人影響の2026年7月事案に見る物流BCP
低温物流現場が今すぐ実施できる6つの防衛策
欧州で発生した事案の教訓を踏まえ、国内の低温サプライチェーン事業者が直ちに着手すべき対策は以下の6点に集約されます。
- 公衆網に露出した制御インターフェースの全件棚卸し
Shodanなどの検索エンジンや外部ポートスキャンツールを用い、自社の冷凍機、チラー、冷ケースコントローラーがグローバルIPアドレスでインターネットに直接公開されていないか確認する。
- 保守用デフォルトアカウントの強制変更と多要素認証の導入
コントローラー出荷時に設定された初期ID・パスワードでの運用を禁止し、外部ベンダーの保守アクセスには踏み台サーバー経由の多要素認証(MFA)を義務付ける。
- ITネットワークとOT(制御)ネットワークの完全分離
事務所用LANや店舗Wi-Fiと、冷凍設備・BEMS(ビルエネルギー管理システム)の通信ネットワークをVLANやファイアウォールで論理的・物理的に分離する。
- 経済産業省「JC-STAR」ラベリング基準への適合確認
2025年3月に運用が開始されたIoT製品セキュリティラベリング制度(JC-STAR)を参考に、現場に新規導入するゲートウェイ端末や温度センサーが所定の安全基準を満たしているか調達要件に組み込む。
- ハードウェアリミッターによる物理的フェイルセーフの構築
ソフトウェア側で異常な設定温度(例: 冷凍庫に対して0℃以上)が入力された場合でも、回路側のサーモスタットやリレーによって運転を停止させない、あるいは即座に警報を発する物理的な安全装置をバイパスさせずに維持する。
- オフライン独立型の温度逸脱警報と手動遮断プロトコルの策定
中央監視システムがハッキングされて偽の正常値が表示された場合に備え、制御ネットワークから独立したバッテリー駆動のIoT温度ロガーを設置し、異常検知時に現場の元電源や通信線を物理的に切り離す初動手順を整備する。
参考記事: 温度帯管理とは?3温度帯・5温度帯の違いと現場で役立つ選定・運用のポイントを解説
欧州で発生したCarrefourなど約700拠点におよぶ冷却設備ハッキングは、サイバー攻撃がデータ侵害の領域を脱し、摂氏50度への昇温によって数千万ユーロ規模の物資を物理的に損壊させる脅威へ移行した現実を証明しました。日本国内の物流企業や小売事業者においても、倉庫業法に基づく冷蔵倉庫や厚生労働省の医薬品GDPガイドラインに準拠した定温設備を守るため、利便性に偏重した遠隔制御ネットワークの露出を点検し、物理的な遮断手順を含む多層防護を早急に確立することが不可欠です。
参考記事: 薬機法(医薬品物流)とは?GDPガイドラインへの対応と実務者が押さえるべきポイント
出典: Yahoo!ニュース
出典: thenationalnews.com
出典: cyberwhiz.co.uk
出典: therecord.media
出典: ioplus.nl
出典: securityaffairs.com
出典: aviatrix.ai
出典: retaildetail.eu


