
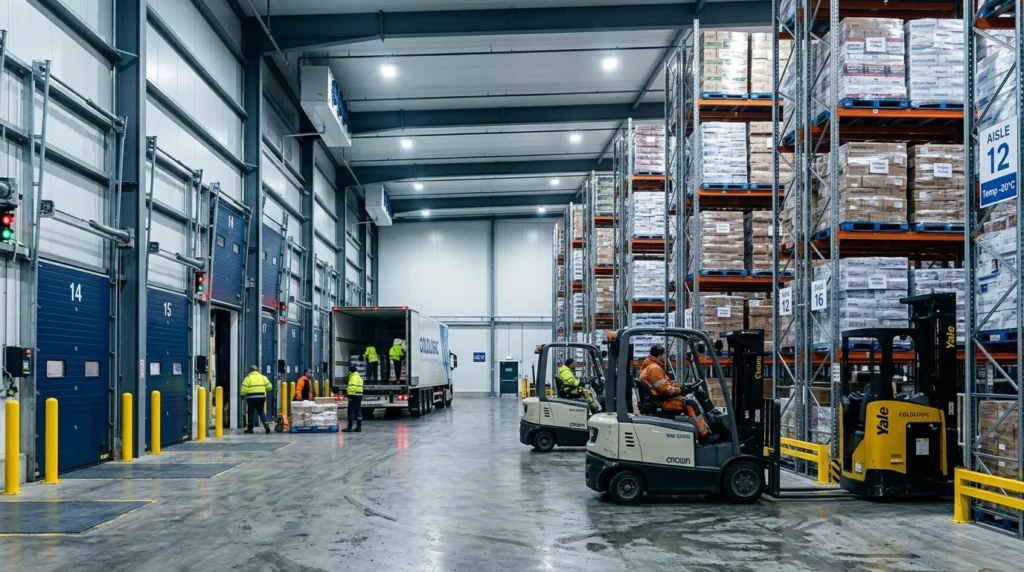
株式会社ニッスイは2026年10月7日、物流子会社の日水物流において委託先データセンターへの不正アクセスに伴うシステム障害が発生し、取り扱う全商品の入出荷作業が停止したと公表した。障害は同日午前4時50分ごろに発生しており、利用先クラウド基盤の機能不全により同社が管轄する拠点での入出荷オペレーションが不能となっている。
日水物流の入出荷停止とIDCフロンティア障害の経緯
日水物流におけるシステム障害は、自社設備への直接侵入ではなく、基幹ITインフラを委託していた外部クラウドサービスがサイバー攻撃を受けたことに起因する。同日午前3時40分ごろ、ソフトバンク子会社のIDCフロンティアが提供する「IDCFクラウド(東日本第1リージョン)」において、第三者によるランサムウェア攻撃が確認され、サービス障害が発生した。日水物流の社内システムもこのインフラ上で稼働していたため、連鎖的にシステムダウンへ追い込まれた。
IDCフロンティアの公表によると、このランサムウェア攻撃によってサービス障害の影響を受けた契約企業や自治体は495組織にのぼる。サプライチェーンの基幹を外部クラウドに集約していた物流子会社が、基盤レイヤーの攻撃によって実物流を止められる事態となった。
| 発生日時 | 主体・関係者 | 事象の概要 | 業務・物流への影響 |
|---|---|---|---|
| 2026年10月7日 03:40頃 | IDCフロンティア | IDCFクラウド東日本第1リージョンへのランサムウェア攻撃を検知 | 495の企業・自治体のクラウドサービスで障害発生 |
| 2026年10月7日 04:50頃 | 日水物流(ニッスイ子会社) | 委託先クラウドの障害に伴い基幹システムがダウン | 取り扱う全商品の入出荷業務が完全に停止 |
| 2026年10月7日 日中 | 株式会社ニッスイ | システム障害に関する第1報を対外公表 | 顧客データ流出の有無や復旧手順の調査を開始 |
食品流通分野におけるサイバー攻撃被害としては、2026年7月13日に低温物流大手ニチレイで発生したインシデントが記憶に新しい。ニチレイでは自社ネットワークへの不正アクセス検知に伴うシステム遮断により、ニチレイロジグループ各社の冷蔵倉庫入出庫とニチレイフーズの出荷が一時停止し、小売店店頭での欠品が発生した。手作業による代替運用を交えながら部分稼働を経て通常稼働復帰までに約11日間を要した。
日水物流の事案は、自社ネットワークではなく「委託先データセンターの停止」がトリガーとなって倉庫業務が完全に停止した点で、物流業界におけるサードパーティリスクの深刻さを浮き彫りにした。
参考記事: 2026年7月に起きた株式会社ニチレイのシステム障害と物流BCPの必須対応
サプライチェーン各層に及ぶ実務への直接的影響
今回の障害は、倉庫内における入出庫データの送受信を不能にし、食品メーカーから運送会社、納品先の小売・卸に至る物流動線を寸断した。各プレイヤーにおける具体的な実務影響は以下の通りである。
製造業者・メーカー:物流子会社の機能停止が招く製品供給ストップ
親会社であるニッスイをはじめとする荷主メーカーは、自社工場が正常に稼働して製品在庫を抱えていても、物流子会社のWMS(倉庫管理システム)停止により出荷指図を一切送信できない事態に直面している。特に水産加工品や冷凍食品などの温度管理品は、賞味期限の管理やロットトレースが厳格に義務付けられているため、紙ベースの台帳や目視ピッキングによる代替出荷は誤出荷や品質事故のリスクを伴う。
出荷が止まれば、スーパーや外食産業などの取引先に対する納品遅延ペナルティが発生するだけでなく、納品期限に厳しい大手流通チェーンの棚割りから一時的に除外される機会損失につながる。さらに、工場側で生産した完成品を外部倉庫へ移送できなくなれば、工場敷地内の保管キャパシティが圧迫され、製造ラインの減速や一時停止を余儀なくされる。
倉庫事業者・3PL:外部データセンター依存が生む物理オペレーションの停止
日水物流のような冷蔵・冷凍倉庫を運営する物流子会社や3PL事業者にとって、クラウド型WMSのダウンは現場作業の完全停止を意味する。バース予約システム、自動倉庫のスタッカークレーン制御、ハンディターミナルによる検品、ロケーション管理のすべてが停止するため、作業員を配置していても入庫検品や出庫仕分けが行えない。
低温物流施設では入出庫作業時にドックシェルターを開閉するスケジュール管理が不可欠だが、指示データが喪失した状態ではトラックバースに到着したトラックを荷降ろしできず、構内待機を余儀なくされる。代替拠点へ荷物を転送しようにも、他社の冷凍冷蔵倉庫も保管余力が逼迫しているケースが多く、一時的な在庫疎開のハードルは極めて高い。自社設備に過失がなくても、外部委託先の停止がそのまま現場停止の直接原因となる構造が露呈している。
運送事業者:突発的な荷待ちと集荷・幹線運行の混乱
日水物流の各物流センターから製品を集荷・配送する契約運送会社や利用運送(利用運送事業者)には、当日の配車計画崩壊が直撃している。指定時間に入庫・出庫しようとした大型トラックや中型車が荷物を受け取れず、現地バースで待機させられるか、空車での引き返しを余儀なくされた。
長距離幹線便の場合、出荷見合わせによる運行キャンセルはドライバーの拘束時間制限に直結し、翌日以降の別案件への車両手配にも玉突き事故的な遅延をもたらす。待機時間の補償交渉やキャンセル料の請求問題が発生するだけでなく、荷主から運行再開の連絡が入った瞬間に緊急車両を再手配する手配担当者の業務負荷が急増している。
参考記事: ニチレイや佐川7万人影響の2026年7月事案に見る物流BCP
LogiShiftの視点:外部クラウド依存下の物流レジリエンス
物流DXの進展に伴い、受発注システムやWMSをオンプレミスから外部クラウドやSaaSへ移行する動きが急速に進んだ。サーバー保守の省力化や初期投資の抑制という観点で合理的な判断である一方、外部データセンターやクラウドサービス事業者が「サプライチェーン全体の単一障害点(SPOF)」として機能してしまう構造的リスクが顕在化している。
IDCフロンティアの495組織に及ぶ障害が示す通り、クラウド事業者の同一リージョンを複数社が共有している環境では、インフラ層が攻撃を受けた瞬間に物理的な物流機能が一斉に連鎖停止する。セキュリティ対策を自社単独で完結させることは不可能であり、委託先データセンターの多重化や別リージョンへのコールドスタンバイ構築、さらにはSaaS提供元に対する第三者セキュリティ評価の実施が、物流BCPの前提条件となる。
また、2026年7月のニチレイの事案でも実証されたように、障害発生時に数日から数週間に及ぶIT機能不全が継続した場合、物理物流を維持できる唯一の手段は「オフライン下での手作業オペレーション(縮退運転手順)」の有無である。基幹WMSが遮断された状況下でも、直近の在庫スナップショットを別拠点に日次退避させ、紙の仮伝票と固定ロケーションに基づいて優先度の高い重要取引先へ最小限の出荷を継続できる運用プロトコルが平時から策定・訓練されていなければ、現場は即座に麻痺する。
参考記事: サイバーセキュリティとは?物流現場を守る基礎知識と最新対策完全ガイド
明日から現場が着手すべきサプライチェーン防衛策
外部基盤のサイバー攻撃による物理停止を回避・局所化するため、物流事業者が即座に着手すべき実務対応を整理する。
- 委託先クラウド・データセンターの冗長性と契約SLAの総点検
自社や委託先3PLが利用する基幹システムが、単一のデータセンターやリージョンに依存していないかインフラ構成を棚卸しする。障害発生時の復旧目標時間(RTO)および復旧目標時点(RPO)を契約上で明確化し、別事業者や別リージョンへのバックアップ体制が有効に機能しているかを技術的に検証する。
- システム全停止を想定した「紙伝票・手動ピッキング」縮退運転マニュアルの策定
WMSおよびEDIが遮断された状況を前提に、ローカル環境へ日次エクスポートされた在庫データを用いて手動で出庫指示書を出力・運用する手順を策定する。優先して出荷すべき主要品目や重要納品先をあらかじめ定義し、現場作業員がネットワークなしで入出庫を管理できる訓練を定期的に実施する。
- サードパーティリスクを評価する調達・委託基準の厳格化
3PL事業者、情報システム開発会社、クラウドベンダーを選定する際、ISO/IEC 27001等のセキュリティ認証取得状況や、サプライチェーン攻撃に対する監査プロセスの有無を必須要件に組み込む。外部ベンダーのセキュリティインシデント発生時における一次報告・情報開示ルートを事前に合意しておく体制を構築する。
参考記事: アサヒ・アスクル被災の2025年|国家サイバー統括室発足と物流防衛策
出典: Infoseekニュース
出典: ITmedia NEWS
出典: ニッスイ ニュースリリース


